Ciberseguridad en el sur: On41 reúne a expertos y a la industria salmonera en Puerto Varas
El encuentro organizado por Egs-Latam en Puerto Varas reunió a especialistas y representantes de la industria para analizar cómo la protección de los sistemas, la recuperación ante incidentes y la gestión de datos contribuyen a sostener la continuidad operacional.
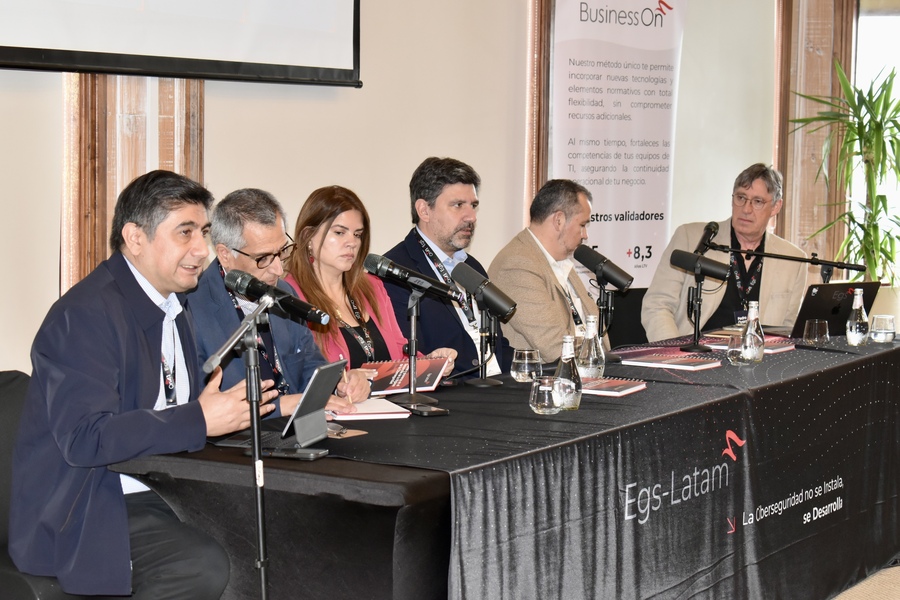
La capacidad de mantener en funcionamiento plantas de proceso, centros de cultivo y servicios tecnológicos frente a una contingencia fue uno de los desafíos planteados para la salmonicultura durante On41. El encuentro de ciberseguridad, organizado por Egs-Latam, realizó su primera edición este 5 de noviembre en el Hotel Cabaña del Lago de Puerto Varas, con una agenda sobre regulación, protección de datos y tecnologías de seguridad.
La ciberseguridad en la salmonicultura se abordó desde la experiencia de las empresas y las herramientas disponibles para prevenir incidentes y recuperar sistemas. La experiencia de Salmones Aysén permitió profundizar en las medidas que una compañía del sector puede adoptar para responder a eventos que afecten su operación.
El contexto productivo resulta relevante para comprender estas decisiones. La guía de seguridad para tecnologías operacionales del Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) aborda sistemas que monitorean o controlan procesos físicos y establece que su protección debe considerar exigencias particulares de desempeño, confiabilidad y seguridad. Este marco permite entender por qué la seguridad digital de una operación industrial requiere atender también las condiciones del proceso productivo.
Prepararse para seguir operando
En conversación con InfoSALMON, Christian Andrade, subgerente de Tecnología de Salmones Aysén, destacó las brechas de conocimiento y la necesidad de desarrollar resiliencia frente a eventos que puedan afectar la operación, especialmente en plantas de producción y centros de cultivo. En ese escenario, explicó que la empresa ha trabajado en diversificar proveedores y distribuir su plataforma tecnológica entre servidores físicos y servicios en la nube.
La combinación contempla respaldos locales y en la nube, con el propósito de disponer de alternativas ante una contingencia. Según indicó, esta estructura permite “operar en estos dos ambientes, tener alta disponibilidad en respaldos, tanto locales como en la nube, y no depender tanto de un solo proveedor”.
La capacidad de recuperación fue también el eje de la presentación de María Les Spalthoff, Premier Partnership Manager de Acronis para Latinoamérica. La expositora planteó la necesidad de identificar los activos de información críticos y definir cuáles deben recuperarse primero para mantener las funciones esenciales de una empresa.
Su exposición distinguió entre contar con copias de seguridad y disponer de un plan para restablecer sistemas y aplicaciones. También abordó la protección de los respaldos frente a su eliminación maliciosa y la importancia de probar la recuperación antes de una emergencia. La documentación técnica de Acronis recomienda realizar estas pruebas periódicamente y comprobar aspectos como el inicio de las aplicaciones y la conectividad de los sistemas recuperados.
Para la acuicultura, el vínculo entre ambas intervenciones es operativo: la disponibilidad de un respaldo debe acompañarse de una estrategia que permita utilizarlo y recuperar las funciones que dependen de esa información. La diversificación tecnológica y las pruebas de recuperación responden, desde ámbitos distintos, a esa misma necesidad.
La recuperación de sistemas y la protección de respaldos fueron parte de los temas abordados durante On41.
Detectar amenazas y priorizar lo que afecta al negocio
La prevención y la respuesta temprana complementaron la discusión sobre continuidad. Renato Marchi, gerente sénior de Ingeniería de Ventas para Latinoamérica de WatchGuard, abordó la visibilidad sobre los accesos, el comportamiento de los usuarios y la actividad de las redes, junto con el uso de inteligencia artificial para relacionar señales de distintas herramientas de seguridad.
Estas capacidades forman parte del enfoque de detección y respuesta extendida, conocido como XDR. Según la documentación de WatchGuard, este permite correlacionar información de dispositivos, identidades, redes y servicios en la nube para priorizar amenazas y coordinar respuestas. El propósito es que las alertas puedan analizarse en conjunto y entreguen contexto para actuar.
La jornada abordó herramientas de detección y respuesta para fortalecer la protección digital de las empresas.
La necesidad de priorizar fue retomada por Pedro Oyarzún, CEO de Egs-Latam, en su presentación “De 89 alertas a 3 acciones prioritarias”. Mediante el denominado Embudo de Riesgo, expuso una metodología que combina información sobre vulnerabilidades con el contexto de cada organización, considerando la exposición de sus sistemas y su importancia para la operación.
“El lenguaje común tiene que ser el negocio”, sostuvo. Desde esa perspectiva, la atención de una vulnerabilidad debe incorporar cuánto importa el activo afectado para la empresa. Oyarzún vinculó este trabajo con la formación continua de los equipos de tecnología y la necesidad de comunicar los riesgos de manera comprensible para quienes deciden sobre recursos y prioridades.
Pedro Oyarzún, CEO de Egs-Latam, presentó una metodología para priorizar vulnerabilidades según su impacto en el negocio.
Protección de datos y responsabilidades compartidas
La jornada incorporó además la dimensión legal de la gestión de información. Roberto Opazo, socio director de ITZI y delegado de protección de datos, desarrolló la presentación “Protección de datos: de la ley a la acción”, centrada en el recorrido de los datos personales dentro de una organización: desde su recolección hasta su eliminación o anonimización.
El abogado explicó la importancia de identificar qué información se trata, con qué finalidad, quién puede acceder a ella y durante cuánto tiempo debe conservarse. Para las empresas acuícolas, esta discusión comprende, por ejemplo, los datos personales de trabajadores y los registros de acceso a sus instalaciones, además de la información de personas naturales que se comparte con prestadores de servicios.
Roberto Opazo, socio director de ITZI, explicó las responsabilidades de las empresas en el tratamiento de datos personales.
La Ley N.º 21.719 regula la protección y el tratamiento de datos personales. También crea la Agencia de Protección de Datos Personales.
Normativa y colaboración para proteger la operación
Por su parte, la Ley Marco de Ciberseguridad (N.º 21.663) crea la Agencia Nacional de Ciberseguridad (ANCI). Esta norma fija obligaciones para las instituciones sujetas a ella. Además, establece exigencias específicas para los operadores de importancia vital (OIV).
La relación entre estas responsabilidades y las decisiones empresariales se extendió al panel “Voces que Suman”, moderado por Pablo Antillanca, director de revista trendTIC, y Pedro Oyarzún. Entre sus participantes estuvieron Felipe Berríos, gerente CISO corporativo de Agrosuper, y Christian Andrade, de Salmones Aysén. La conversación abordó la colaboración entre tecnología, ciberseguridad, áreas legales y finanzas, junto con la formación de una cultura de prevención dentro de las organizaciones.
Para la salmonicultura, ese trabajo conjunto conecta la transformación digital con una exigencia cotidiana: mantener disponibles los sistemas que sostienen la producción. Identificar los procesos críticos, preparar su recuperación y asignar responsabilidades permite traducir la ciberseguridad en decisiones sobre la continuidad del negocio.
La capacidad de mantener en funcionamiento plantas de proceso, centros de cultivo y servicios tecnológicos frente a una contingencia fue uno de los desafíos planteados para la salmonicultura durante On41. El encuentro de ciberseguridad, organizado por Egs-Latam, realizó su primera edición este 5 de noviembre en el Hotel Cabaña del Lago de Puerto Varas, con una agenda sobre regulación, protección de datos y tecnologías de seguridad.
Banner info salmon
Banner info salmon
La ciberseguridad en la salmonicultura se abordó desde la experiencia de las empresas y las herramientas disponibles para prevenir incidentes y recuperar sistemas. La experiencia de Salmones Aysén permitió profundizar en las medidas que una compañía del sector puede adoptar para responder a eventos que afecten su operación.
El contexto productivo resulta relevante para comprender estas decisiones. La guía de seguridad para tecnologías operacionales del Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) aborda sistemas que monitorean o controlan procesos físicos y establece que su protección debe considerar exigencias particulares de desempeño, confiabilidad y seguridad. Este marco permite entender por qué la seguridad digital de una operación industrial requiere atender también las condiciones del proceso productivo.
Prepararse para seguir operando
En conversación con InfoSALMON, Christian Andrade, subgerente de Tecnología de Salmones Aysén, destacó las brechas de conocimiento y la necesidad de desarrollar resiliencia frente a eventos que puedan afectar la operación, especialmente en plantas de producción y centros de cultivo. En ese escenario, explicó que la empresa ha trabajado en diversificar proveedores y distribuir su plataforma tecnológica entre servidores físicos y servicios en la nube.
OXZO1200x200
OXZO1200x200
La combinación contempla respaldos locales y en la nube, con el propósito de disponer de alternativas ante una contingencia. Según indicó, esta estructura permite “operar en estos dos ambientes, tener alta disponibilidad en respaldos, tanto locales como en la nube, y no depender tanto de un solo proveedor”.
La capacidad de recuperación fue también el eje de la presentación de María Les Spalthoff, Premier Partnership Manager de Acronis para Latinoamérica. La expositora planteó la necesidad de identificar los activos de información críticos y definir cuáles deben recuperarse primero para mantener las funciones esenciales de una empresa.
Su exposición distinguió entre contar con copias de seguridad y disponer de un plan para restablecer sistemas y aplicaciones. También abordó la protección de los respaldos frente a su eliminación maliciosa y la importancia de probar la recuperación antes de una emergencia. La documentación técnica de Acronis recomienda realizar estas pruebas periódicamente y comprobar aspectos como el inicio de las aplicaciones y la conectividad de los sistemas recuperados.
Para la acuicultura, el vínculo entre ambas intervenciones es operativo: la disponibilidad de un respaldo debe acompañarse de una estrategia que permita utilizarlo y recuperar las funciones que dependen de esa información. La diversificación tecnológica y las pruebas de recuperación responden, desde ámbitos distintos, a esa misma necesidad.
La recuperación de sistemas y la protección de respaldos fueron parte de los temas abordados durante On41.
Detectar amenazas y priorizar lo que afecta al negocio
La prevención y la respuesta temprana complementaron la discusión sobre continuidad. Renato Marchi, gerente sénior de Ingeniería de Ventas para Latinoamérica de WatchGuard, abordó la visibilidad sobre los accesos, el comportamiento de los usuarios y la actividad de las redes, junto con el uso de inteligencia artificial para relacionar señales de distintas herramientas de seguridad.
Estas capacidades forman parte del enfoque de detección y respuesta extendida, conocido como XDR. Según la documentación de WatchGuard, este permite correlacionar información de dispositivos, identidades, redes y servicios en la nube para priorizar amenazas y coordinar respuestas. El propósito es que las alertas puedan analizarse en conjunto y entreguen contexto para actuar.
La jornada abordó herramientas de detección y respuesta para fortalecer la protección digital de las empresas.
La necesidad de priorizar fue retomada por Pedro Oyarzún, CEO de Egs-Latam, en su presentación “De 89 alertas a 3 acciones prioritarias”. Mediante el denominado Embudo de Riesgo, expuso una metodología que combina información sobre vulnerabilidades con el contexto de cada organización, considerando la exposición de sus sistemas y su importancia para la operación.
“El lenguaje común tiene que ser el negocio”, sostuvo. Desde esa perspectiva, la atención de una vulnerabilidad debe incorporar cuánto importa el activo afectado para la empresa. Oyarzún vinculó este trabajo con la formación continua de los equipos de tecnología y la necesidad de comunicar los riesgos de manera comprensible para quienes deciden sobre recursos y prioridades.
Pedro Oyarzún, CEO de Egs-Latam, presentó una metodología para priorizar vulnerabilidades según su impacto en el negocio.
Protección de datos y responsabilidades compartidas
La jornada incorporó además la dimensión legal de la gestión de información. Roberto Opazo, socio director de ITZI y delegado de protección de datos, desarrolló la presentación “Protección de datos: de la ley a la acción”, centrada en el recorrido de los datos personales dentro de una organización: desde su recolección hasta su eliminación o anonimización.
El abogado explicó la importancia de identificar qué información se trata, con qué finalidad, quién puede acceder a ella y durante cuánto tiempo debe conservarse. Para las empresas acuícolas, esta discusión comprende, por ejemplo, los datos personales de trabajadores y los registros de acceso a sus instalaciones, además de la información de personas naturales que se comparte con prestadores de servicios.
Roberto Opazo, socio director de ITZI, explicó las responsabilidades de las empresas en el tratamiento de datos personales.
La Ley N.º 21.719 regula la protección y el tratamiento de datos personales. También crea la Agencia de Protección de Datos Personales.
Normativa y colaboración para proteger la operación
Por su parte, la Ley Marco de Ciberseguridad (N.º 21.663) crea la Agencia Nacional de Ciberseguridad (ANCI). Esta norma fija obligaciones para las instituciones sujetas a ella. Además, establece exigencias específicas para los operadores de importancia vital (OIV).
La relación entre estas responsabilidades y las decisiones empresariales se extendió al panel “Voces que Suman”, moderado por Pablo Antillanca, director de revista trendTIC, y Pedro Oyarzún. Entre sus participantes estuvieron Felipe Berríos, gerente CISO corporativo de Agrosuper, y Christian Andrade, de Salmones Aysén. La conversación abordó la colaboración entre tecnología, ciberseguridad, áreas legales y finanzas, junto con la formación de una cultura de prevención dentro de las organizaciones.
Para la salmonicultura, ese trabajo conjunto conecta la transformación digital con una exigencia cotidiana: mantener disponibles los sistemas que sostienen la producción. Identificar los procesos críticos, preparar su recuperación y asignar responsabilidades permite traducir la ciberseguridad en decisiones sobre la continuidad del negocio.